Banken, Versicherer, Behörden und KRITIS-Betreiber unterliegen selten nur einer Vorgabe. DORA, NIS-2, MaRisk und ISO 27001 verlangen vieles doppelt, etwa Risikoanalyse, Dienstleistersteuerung und Notfallmanagement. Ich setze solche Anforderungen einmal um und weise sie für jedes Regelwerk nach. Für Behörden arbeite ich nach BSI IT-Grundschutz mit den Standards 200-1 bis 200-4.


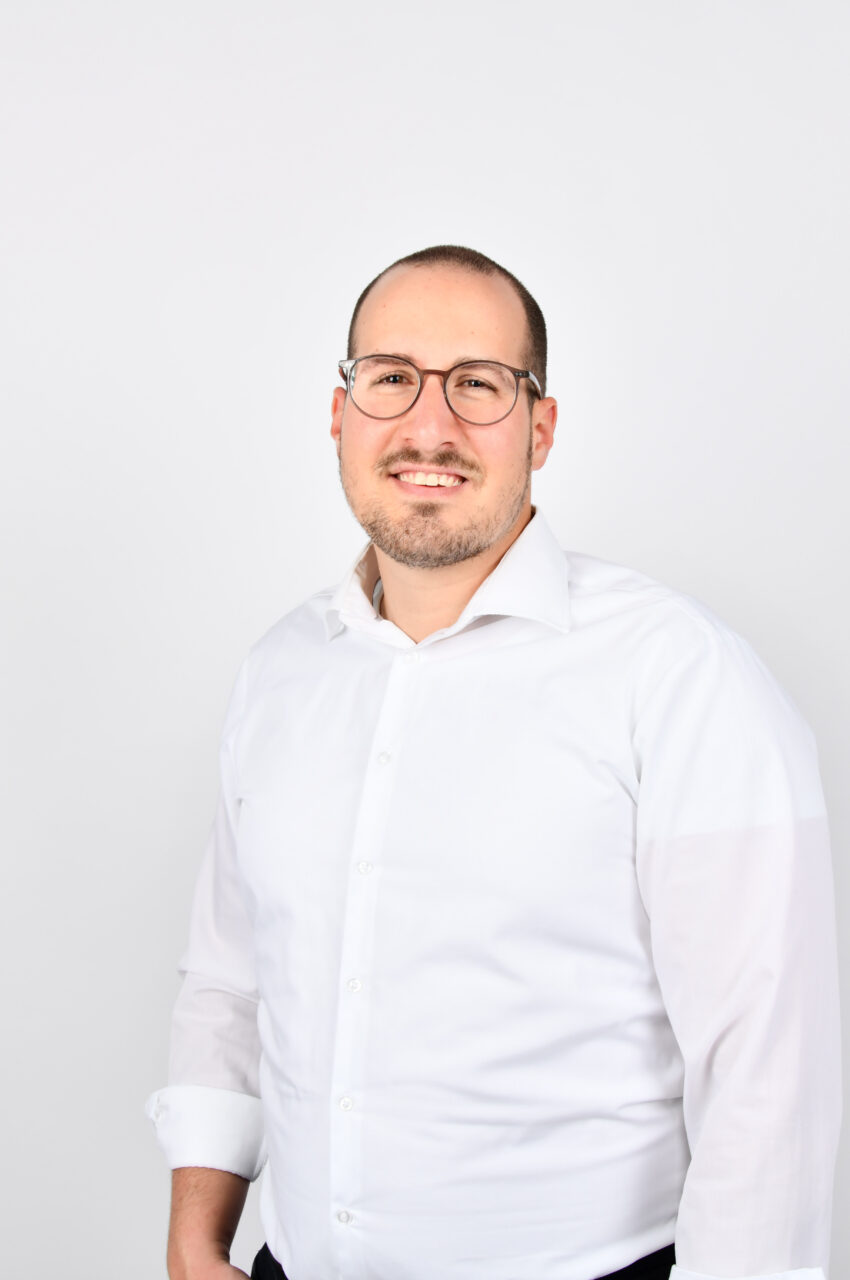
Mit meiner Expertise als IT-Compliance Manager und Spezialist für Informationssicherheit im Finanzsektor entwerfe ich zielgerichtete Strategien und Lösungen für unter Anderem Banken und Versicherungen. Meine Herangehensweise berücksichtigt nicht nur die individuellen Bedürfnisse jedes Unternehmens, sondern auch die strengen regulatorischen Anforderungen der jeweiligen Branche. Um die erfolgreiche Umsetzung und Einhaltung dieser Standards zu gewährleisten, leite ich persönlich die Implementierungsprojekte und stelle sicher, dass die vereinbarten Ziele effizient und nachhaltig erreicht werden.